OEDIV SecuSys führt BCS von Projektron ein
Mehr Transparenz, effizientere Abläufe und weniger Reibungsverluste: Erfahren Sie, wie der Cybersecurity-Spezialist von BCS profitiert.
21.10.2026 - Netzwerk
Der Cybersecurity-Spezialist OEDIV SecuSys setzt auf BCS von Projektron, um Projektmanagement, IT-Administration und Ticketmanagement auf einer gemeinsamen Plattform zu verbinden. Welche Vorteile das im Arbeitsalltag bringt und wie sich die Zusammenarbeit entwickelt, zeigen zwei aktuelle Veröffentlichungen.
Die OEDIV SecuSys GmbH mit Sitz in Rostock gehört zur Oetker-Gruppe und ist auf Identity & Access Management (IAM), Privileged Access Management (PAM) und weitere Cybersecurity-Dienstleistungen spezialisiert. Das Unternehmen begleitet seine Kunden von der Beratung und Implementierung über Assessments bis zu Support und Managed Services.
Seit 2025 setzt OEDIV SecuSys auf BCS als zentrale Plattform für die Projektarbeit. Inzwischen werden mehr als 35 Projekte unterschiedlicher Art mit der Software koordiniert. Hinzu kommt der Einsatz des integrierten Ticketsystems in der internen IT-Administration.
Damit ergänzt BCS die fachliche Cybersecurity-Expertise von OEDIV SecuSys um eine gemeinsame organisatorische Grundlage für Projekte, Aufgaben und Serviceprozesse. Informationen stehen zentral zur Verfügung, Zuständigkeiten werden transparenter und der Abstimmungsaufwand sinkt.
Robin Fischer, Business Consultant IAM bei OEDIV SecuSys, zieht eine positive Bilanz:
Business Consultant IAM, OEDIV SecuSys GmbH
BCS funktioniert in der Praxis hervorragend: Wir gewinnen deutlich an Transparenz, reduzieren den Abstimmungsaufwand und haben alle Mitarbeitenden auf einer gemeinsamen Plattform an Bord. Auch auf menschlicher Ebene passt es perfekt. Eine sehr engagierte und partnerschaftliche Zusammenarbeit.
Der Mehrwert liegt dabei nicht allein in einzelnen Softwarefunktionen. Entscheidend ist das Zusammenspiel von Projektmanagement, Informationsaustausch und Ticketbearbeitung. Gerade bei komplexen Cybersecurity-Projekten mit unterschiedlichen Beteiligten, Verantwortlichkeiten und technischen Anforderungen erleichtert eine gemeinsame Plattform die Koordination.
Die erfolgreiche Einführung zeigt zugleich, wie wichtig neben der Software selbst eine enge und vertrauensvolle Zusammenarbeit zwischen Anbieter und Anwenderunternehmen ist.
Sowohl OEDIV SecuSys als auch Projektron haben die bisherigen Erfahrungen mit BCS in eigenen Veröffentlichungen dokumentiert.
Im Anwenderbericht auf projektron.de schildert Robin Fischer, Business Consultant IAM bei OEDIV SecuSys, aus erster Hand, warum sich das Unternehmen für BCS als zentrale Projektmanagement- und ERP-Plattform entschieden hat. Ausschlaggebend waren der Wunsch nach einer gemeinsamen Informationsbasis, einheitlichen Prozessen und einer besseren Zusammenarbeit zwischen den verschiedenen Geschäftsbereichen.
Inzwischen bildet OEDIV SecuSys mehr als 35 Projekte in BCS ab, darunter Implementierungen, Assessments, Consulting, Proofs of Concept, Support und Managed Services. Der Anwenderbericht zeigt, wie die Software dabei hilft, unterschiedliche Projektarten zu koordinieren, Verantwortlichkeiten transparent darzustellen und den Abstimmungsaufwand zu reduzieren.
Ein weiterer Schwerpunkt liegt auf dem integrierten Ticketsystem, das mittlerweile auch in der internen IT-Administration eingesetzt wird. Robin Fischer erläutert, wie sich dadurch die Bearbeitung von Anliegen vereinfacht und Projektarbeit, Administration und Serviceprozesse enger zusammenrücken. Abschließend gibt er einen Ausblick auf den geplanten Einsatz von BCS für Managed-Services-Kunden.
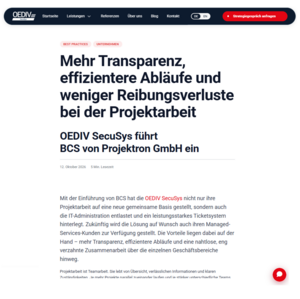
Im Unternehmensblog von OEDIV SecuSys steht die Einführung von BCS aus Sicht des Cybersecurity-Dienstleisters im Mittelpunkt. Der Beitrag beschreibt die Herausforderungen bei der Koordination paralleler Projekte und erläutert, warum eine zentrale Plattform für die Zusammenarbeit unterschiedlicher Teams und die Verfügbarkeit verlässlicher Informationen entscheidend ist.
Besonders hervorgehoben werden die Verbesserungen im operativen Tagesgeschäft: weniger manuelle Abstimmungen, klarere Verantwortlichkeiten und eine höhere Nachvollziehbarkeit von Prozessen und Entscheidungen. Neben Robin Fischer kommt auch Stefan Symanczyk, Cyber Security Architect bei OEDIV SecuSys, zu Wort. Er bestätigt die unkomplizierte Zusammenarbeit und die bereits spürbaren Effizienzgewinne durch den Einsatz von BCS in der IT-Administration.
Darüber hinaus beleuchtet der Beitrag die strategische Perspektive der Einführung. Die Verbindung von Projektmanagement, IT-Administration und Ticketmanagement schafft die Grundlage für stärker standardisierte und durchgängige Serviceprozesse. Künftig möchte OEDIV SecuSys die gewonnenen Erfahrungen auch für seine Managed-Services-Kunden nutzbar machen und BCS auf Wunsch in die Zusammenarbeit mit ihnen einbeziehen.
Beide Beiträge verdeutlichen, wie BCS die operativen Abläufe eines spezialisierten IT-Sicherheitsunternehmens unterstützt.
Die Zusammenarbeit bietet weiteres Potenzial. OEDIV SecuSys möchte die mit BCS gesammelten Erfahrungen künftig auch für seine Managed-Services-Kunden nutzbar machen und ihnen die Lösung auf Wunsch zur Verfügung stellen.
Damit könnte die gemeinsame Plattform perspektivisch über die internen Prozesse hinaus eingesetzt werden, um IT-Services, Tickets und Projekte auch in der Zusammenarbeit mit Kunden transparent zu koordinieren.
Für Projektron ist OEDIV SecuSys ein Beispiel dafür, wie sich BCS in einem anspruchsvollen IT-Sicherheitsumfeld bewährt und als integrierte Lösung mit den Anforderungen eines spezialisierten Dienstleisters mitwächst.
PROJEKTRON-BLOG · FACHARTIKEL · SEO-STRATEGIE
Thematische Content-Lücke
ITSM · Ticketmanagement
Meine Einschätzung: Dieses Thema bietet eine besonders gute Kombination aus fachlichem Suchinteresse, konkretem Nutzen für IT-Dienstleister und direktem Bezug zu BCS. Es ist enger gefasst als IT-Service-Management (ITSM) und damit für einen eigenständigen Fachartikel hervorragend geeignet.
Der entscheidende Ansatz sollte sein: Wie können IT-Abteilungen und IT-Dienstleister wiederkehrende Serviceanfragen zuverlässig, transparent und wirtschaftlich bearbeiten – ohne dass Informationen zwischen E-Mails, Tickets, Projekten und Serviceprozessen verloren gehen?
Mit OEDIV SecuSys gibt es ein passendes Praxisbeispiel. Zusätzlich lässt sich der Anwenderbericht von n-komm für Kundenkommunikation und strukturierte Ticketbearbeitung einbinden.
| Element | Empfehlung |
|---|---|
| Hauptkeyword | Service Request Management |
| Sekundäres Hauptkeyword | Service Request |
| Nebenkeywords | Service Request Management Prozess, IT Service Request, Request Fulfillment, Serviceanfragen verwalten, Service Request vs. Incident |
| Semantische Keywords | ITSM, ITIL, Service Desk, Ticketsystem, Servicekatalog, Service Request Fulfillment, Self-Service-Portal, SLA, Eskalationsmanagement |
| Zielgruppe | IT-Leiter, Service-Desk-Leiter, interne IT-Abteilungen, IT-Dienstleister, Managed-Service-Provider |
| Suchintention | Informational, mit kommerzieller Anschlussintention |
| Empfohlener Umfang | 2.200–2.700 Wörter |
| Blogkategorie | Fachartikel |
| SEO-Ziel | Informationssuchende erreichen und zum Funktionsbereich Ticketing & Services führen |
Die Recherche bestätigt, dass auf projektron.de bereits angrenzende Fachinhalte vorhanden sind.
Der Beitrag „Support und Wartung nach Projektabschluss organisieren“ vom 15. Oktober 2026 beschreibt die Übergabe vom Projekt zum laufenden Service, die Ressourcenplanung, Servicevereinbarungen und die Abrechnung. Ein eigener, systematischer Service-Request-Management-Leitfaden ist das jedoch nicht.
Projektron
Die Funktionsseite „Ticketing & Services“ erläutert die BCS-Funktionen für Helpdesk, Kundenanfragen, interne Tickets und langfristige Services. Dort steht verständlicherweise das Produkt im Vordergrund.
Projektron
Der neue Artikel würde diese Inhalte ergänzen, indem er einen etablierten ITSM-Prozess unabhängig vom Produkt erklärt und anschließend zeigt, welche Aufgaben BCS übernimmt.
SEO-Potenzial: Qualitativ gut, aber noch nicht quantifiziert. Ein präziser Themenfokus kann die Chancen gegenüber dem breiteren Keyword „IT-Service-Management“ verbessern. Verlässliche Aussagen über Suchvolumen, Konkurrenz und Rankingpotenzial erfordern jedoch Daten aus SISTRIX, XOVI oder der Google Search Console.
Ein Service Request ist eine Anfrage eines Nutzers oder eines berechtigten Vertreters zur Bereitstellung einer vereinbarten Leistung.
Typische Beispiele:
Im Gegensatz dazu betrifft ein Incident eine ungeplante Störung oder eine Qualitätsminderung eines Services.
| Begriff | Ziel | Praxisbeispiel |
|---|---|---|
| Service Request | Eine vereinbarte Serviceleistung bereitstellen | Zusätzliche Benutzerberechtigung beantragen |
| Incident | Den normalen Servicebetrieb wiederherstellen | Eine Anwendung ist nicht erreichbar |
| Problem | Ursachen von einem oder mehreren Incidents untersuchen und behandeln | Wiederkehrende Ausfälle derselben Anwendung |
| Change | Änderungen an Services oder Systemen kontrolliert ermöglichen | Neues Berechtigungskonzept einführen |
Diese Gegenüberstellung sollte möglichst früh im Artikel stehen, da sie eine wichtige Suchintention abdeckt.
Dabei gilt: Ein Service Request kann einen standardisierten Change auslösen. Beide Begriffe sind daher nicht immer vollständig voneinander getrennt.
| Abschnitt | Inhalt und SEO-Ziel |
|---|---|
| H1: Service Request Management: Definition, Prozess und Best Practices | Hauptkeyword und direkte Antwort auf die Suchintention |
| H2: Was ist Service Request Management? | Definition, Ziele und Einordnung in ITSM und ITIL |
| H2: Service Request, Incident, Problem und Change – die Unterschiede | Vergleichstabelle mit typischen Anwendungsfällen |
| H2: Welche Service Requests gibt es? | Berechtigungen, Arbeitsplatz-IT, Standardleistungen, Kundenservices |
| H2: Wie funktioniert der Service-Request-Management-Prozess? | Sechs Schritte vom Eingang bis zum Abschluss |
| H2: Die 6 häufigsten Herausforderungen im Service Request Management | Medienbrüche, Zuständigkeiten, Prioritäten, Freigaben, Statuskommunikation und Dokumentation |
| H2: Wie lassen sich Serviceanfragen effizienter bearbeiten? | Servicekatalog, Ticketarten, Workflows, Self-Service, Benachrichtigungen und Automatisierung |
| H2: Welche Kennzahlen sind im Service Request Management wichtig? | Durchlaufzeiten, Erfüllungsquoten, Bearbeitungsaufwand und Servicequalität |
| H2: Best Practices: OEDIV SecuSys und n-komm | Praxisbeispiele aus IT-Administration und Kundenservice |
| H2: Service Request Management mit BCS | Ticketing & Services, Ressourcen, Zeiten und Abrechnung |
| H2: FAQ zum Service Request Management | Longtail-Fragen und kompakte Antworten |
Der Artikel sollte zu rund 75 % aus methodischem Fachinhalt und zu rund 25 % aus konkreten Praxisbeispielen und BCS-Anwendungsbezügen bestehen.
Damit wäre er in erster Linie ein hilfreicher ITSM-Leitfaden und keine als Fachartikel verpackte Produktseite.
Dieser Abschnitt sollte das inhaltliche Zentrum des Artikels bilden. Ich würde ihn als Prozessgrafik und zusätzlich als nummerierte Anleitung aufbauen.
Serviceanfrage erfassen
Ein Mitarbeiter oder Kunde reicht eine Anfrage über den Service Desk, ein Portal oder einen vereinbarten Kommunikationskanal ein. Das Anliegen wird als Ticket dokumentiert.
Anfrage kategorisieren und prüfen
Der Service Desk prüft, ob die Anfrage zum Servicekatalog gehört, welche Informationen fehlen und ob eine Störung, eine Standardanfrage oder ein umfangreicherer Änderungsbedarf vorliegt.
Berechtigung und Freigabe klären
Wenn erforderlich, wird geprüft, ob der Antragsteller die Leistung erhalten darf und ob eine fachliche, technische oder wirtschaftliche Genehmigung notwendig ist.
Zuständigkeit und Bearbeitung festlegen
Die Anfrage wird dem verantwortlichen Team oder Mitarbeiter zugeordnet. Bearbeitungsfristen, Prioritäten und gegebenenfalls Eskalationswege werden festgelegt.
Serviceleistung erbringen und kommunizieren
Die angeforderte Leistung wird erbracht. Statusänderungen, Rückfragen und Arbeitsschritte werden dokumentiert. Der Antragsteller erhält Informationen zum Fortschritt.
Abschluss dokumentieren und auswerten
Das Ergebnis wird festgehalten, der Vorgang abgeschlossen und der entstandene Aufwand ausgewertet. Bei Bedarf fließen Erkenntnisse in die Verbesserung des Serviceprozesses ein.
Besonderer Mehrwert: Für diesen Abschnitt könnte eine interaktive Checkliste entstehen, mit der Leser ihre eigenen Service-Request-Prozesse bewerten.
Beispielsweise: Gibt es definierte Anfragearten? Sind Freigaben geregelt? Sind Reaktions- und Erfüllungszeiten vereinbart? Können Mitarbeiter den Bearbeitungsstatus verfolgen? Werden Bearbeitungszeiten dokumentiert?
Das würde den Artikel von vielen rein definitorischen ITSM-Beiträgen unterscheiden.
| Herausforderung | Praktische Lösung | Bezug zu BCS |
|---|---|---|
| Anfragen verteilen sich auf E-Mails und Chats | Zentraler Eingang und strukturierte Ticketerfassung | Ticketsystem und Supportportal |
| Zuständigkeiten bleiben unklar | Eindeutige Verantwortliche und Vertretungsregeln | Ticketverantwortung und Arbeitsorganisation |
| Freigaben verzögern die Bearbeitung | Klare Genehmigungsregeln und standardisierte Workflows | Workflows und Checklisten; konkrete Freigabeanforderungen im Einzelfall prüfen |
| Antragsteller kennen den Bearbeitungsstand nicht | Statusmeldungen und transparente Kommunikation | Benachrichtigungen und Ticketstatus |
| Servicequalität ist schwer messbar | Service Levels, Kennzahlen und Auswertungen | SLA-bezogene Priorisierung und Ticketauswertungen |
| Bearbeitungsaufwand bleibt wirtschaftlich unsichtbar | Zeit- und Leistungserfassung am Servicevorgang | Ticketzeiterfassung und ERP-Funktionen |
Der letzte Punkt ist für Projektron besonders interessant. Viele grundlegende Erklärungen zum Service Request Management beschränken sich auf effiziente Ticketbearbeitung.
Für IT-Dienstleister ist zusätzlich entscheidend, welche Kapazitäten einzelne Anfragen beanspruchen, ob sie innerhalb vereinbarter Servicekontingente liegen und welche Leistungen später abgerechnet werden müssen.
Diese Verbindung kann im Artikel als spezifischer Mehrwert herausgestellt werden.
Ich würde zwei Anwenderberichte einsetzen: OEDIV SecuSys als Hauptbeispiel und n-komm als ergänzende Referenz.
Die beiden Unternehmen zeigen unterschiedliche Seiten des Service Request Managements, die sich gut ergänzen.
OEDIV SecuSys GmbH
Hauptreferenz
Interne IT-Administration, strukturiertes Ticketmanagement und die gemeinsame Organisation von mehr als 35 Cybersecurity- und IT-Projekten.
n-komm GmbH
Ergänzende Referenz
Ticketbearbeitung im Kundensupport, transparente Statusinformationen, Kundenbeteiligung und Dokumentation für Vertretungsfälle.
Robin Fischer, OEDIV SecuSys
„BCS funktioniert in der Praxis hervorragend: Wir gewinnen deutlich an Transparenz, reduzieren den Abstimmungsaufwand und haben alle Mitarbeitenden auf einer gemeinsamen Plattform an Bord.“
Oliver Regelmann, n-komm
„Die Kommentarfunktion der Tickets hilft uns bei der Kommunikation sowie der Dokumentation der erfolgten Tätigkeiten.“
Beide Aussagen passen genau zu den zentralen Herausforderungen: nachvollziehbare Bearbeitungsstände, weniger Abstimmungsaufwand und einheitliche Dokumentation.
Projektron
Dieser Abschnitt könnte nahezu unverändert in den späteren Fachartikel übernommen werden.
Wie Unternehmen die Bearbeitung von Serviceanfragen organisieren, hängt von ihren Leistungen und internen Abläufen ab. Während einige IT-Abteilungen vor allem interne Anliegen effizient koordinieren müssen, stehen bei IT-Dienstleistern die Zusammenarbeit mit Kunden, transparente Bearbeitungsstände und eine nachvollziehbare Leistungserfassung im Mittelpunkt. Die Beispiele OEDIV SecuSys und n-komm zeigen, wie BCS diese unterschiedlichen Anforderungen unterstützt.
Die OEDIV SecuSys GmbH aus Rostock ist auf Cybersecurity spezialisiert. Zu ihren Leistungen gehören Identity & Access Management, Implementierungen, Assessments, Consulting sowie Support und Managed Services. Seit 2025 setzt das Unternehmen BCS ein und hat inzwischen mehr als 35 unterschiedliche Projekte in der Software abgebildet.
Nach den positiven Erfahrungen im Projektmanagement wurde der Einsatz auf die interne IT-Administration und das Ticketmanagement ausgeweitet. Das Ticketsystem dient sowohl der Zusammenarbeit innerhalb der IT als auch der Bearbeitung von Anliegen der Mitarbeiter. Ticketarten lassen sich einfach und intuitiv erstellen. Bei Statusänderungen werden die Beteiligten automatisch benachrichtigt und bleiben dadurch über den Bearbeitungsfortschritt informiert.
„BCS funktioniert in der Praxis hervorragend: Wir gewinnen deutlich an Transparenz, reduzieren den Abstimmungsaufwand und haben alle Mitarbeitenden auf einer gemeinsamen Plattform an Bord.“
Robin Fischer, Business Consultant IAM, OEDIV SecuSys GmbH
Der gemeinsame Informationsstand erleichtert nicht nur die Koordination interner Anfragen. Er verbindet auch die IT-Administration mit den laufenden Projekten und schafft eine Grundlage, um Abläufe über unterschiedliche Teams hinweg zu vereinheitlichen.
„Wir wollten ein Werkzeug haben, das uns in unserer Projektarbeit spürbar entlastet und uns mehr Zeit für die eigentlichen Kernprozesse und den Austausch mit unseren Kunden bietet.“
Robin Fischer, Business Consultant IAM, OEDIV SecuSys GmbH
OEDIV SecuSys möchte die gewonnenen Erfahrungen perspektivisch auch für seine Managed-Services-Kunden nutzbar machen. Das zeigt, welches Potenzial in der Verbindung von Projektmanagement, Ticketbearbeitung und langfristigen IT-Services liegt.
Die n-komm GmbH nutzt das Ticketsystem von BCS sowohl für Supportanfragen als auch zur detaillierten Organisation von Projektaufgaben. Kunden erhalten über einen Gastzugriff Einblick in ihre Tickets und können den aktuellen Bearbeitungsstand verfolgen.
Die Kommunikation erfolgt direkt am Ticket. Kommentare und dokumentierte Arbeitsschritte bleiben mit dem Vorgang verbunden, statt sich auf unterschiedliche E-Mails und persönliche Notizen zu verteilen. Das erleichtert insbesondere die Übergabe zwischen Mitarbeitern und die Bearbeitung bei Abwesenheiten.
Oliver Regelmann, Prokurist und Teamleiter Infrastruktur & Collaboration bei n-komm, hebt diesen Vorteil hervor:
„Die Kommentarfunktion der Tickets hilft uns bei der Kommunikation sowie der Dokumentation der erfolgten Tätigkeiten.“
Der Anwenderbericht zeigt außerdem, wie n-komm BCS für die Zusammenarbeit mehrerer Unternehmen einsetzt. Damit bietet die Software eine gemeinsame Grundlage für transparente Serviceprozesse auch über Unternehmensgrenzen hinweg.
Zwei Unternehmen, zwei Einsatzbereiche: OEDIV SecuSys setzt auf BCS für interne IT-Anliegen und die Verzahnung mit der Projektarbeit. n-komm nutzt die Ticketfunktionen für Kundenkommunikation, Support und unternehmensübergreifende Zusammenarbeit. Gemeinsam zeigen die Beispiele, wie strukturierte Tickets die Grundlage für ein nachvollziehbares Service Request Management schaffen können.
Weiterführende Anwenderberichte:
Fachliche Abgrenzung: Die Anwenderberichte belegen strukturierte Ticketbearbeitung, Kommunikationsfunktionen und organisatorische Vorteile. Sie belegen nicht, dass OEDIV SecuSys oder n-komm ein vollständiges ITIL-konformes Service Request Management mit BCS eingeführt haben. Diese Behauptung würde ich deshalb vermeiden.
Nach dem methodischen Fachteil und den Kundenbeispielen würde ich einen eigenen Produktabschnitt einfügen.
Er soll nicht sämtliche Ticketfunktionen auflisten, sondern die Anforderungen eines strukturierten Service-Request-Prozesses aufgreifen.
| Anforderung | BCS-Unterstützung | Weiterführende Seite |
|---|---|---|
| Serviceanfragen zentral erfassen | Ticketsystem, Helpdesk und Supportportal | Ticketing & Services |
| Anfragen klassifizieren und organisieren | Ticketarten, Prioritäten, Verantwortliche und Status | Ticketsystem |
| Bearbeitung teamübergreifend koordinieren | Ticketlisten, Kanban-Board, Kommentare, Checklisten und Wiedervorlagen | Teamarbeit |
| Reaktionszeiten und Eskalationen berücksichtigen | SLA-bezogene Fristen, Warnstufen und Eskalationsstufen | Ticketing & Services |
| Laufende Serviceleistungen organisieren | Arbeitsbereich Services, Serviceaufgaben und Serviceverantwortung | Servicemanagement |
| Bearbeitungsaufwand nachweisen | Zeitbuchungen am Ticket sowie Auswertungen | Zeiterfassung |
| Leistungen wirtschaftlich abwickeln | Supportbudgets, CRM, Angebote und Rechnungsstellung | Rechnungsstellung |
Diese Funktionen sind auf der aktuellen BCS-Seite zu Ticketing & Services beschrieben.
Projektron
Ein zentraler Vorteil liegt darin, dass BCS eine Serviceanfrage nicht ausschließlich als operativen Vorgang betrachtet.
Bei einem IT-Dienstleister kann aus einer einzelnen Anfrage ein größerer Arbeitsauftrag entstehen. Vielleicht reicht das vereinbarte Servicekontingent nicht aus, vielleicht ist eine zusätzliche Beauftragung erforderlich oder es entsteht ein eigenständiges Projekt.
Mit BCS lassen sich Tickets, Projektaufgaben, laufende Services und kaufmännische Vorgänge auf einer gemeinsamen Datenbasis organisieren.
Damit steht neben der Bearbeitungsgeschwindigkeit auch die Wirtschaftlichkeit der erbrachten Leistungen im Fokus.
Diesen Teil würde ich im Artikel unbedingt eigenständig behandeln. Er bietet praktischen Nutzen und schafft zusätzliche Longtail-Potenziale.
| KPI | Aussage | Relevanz |
|---|---|---|
| Durchschnittliche Erfüllungszeit | Zeit vom Eingang bis zur Bereitstellung der angefragten Leistung | Prozessgeschwindigkeit |
| SLA-Erfüllungsquote | Anteil der Anfragen, die innerhalb vereinbarter Fristen abgeschlossen werden | Servicequalität |
| First Contact Resolution Rate | Anteil der Anfragen, die bereits beim ersten Kontakt abschließend bearbeitet werden | Effizienz des Service Desk |
| Wiedereröffnungsquote | Anteil erneut geöffneter Serviceanfragen | Qualität der Bearbeitung |
| Anzahl offener Requests | Noch nicht abgeschlossene Anfragen nach Alter, Typ und Priorität | Kapazitätssteuerung |
| Bearbeitungsaufwand pro Anfrage | Tatsächlich angefallene Arbeitszeit je Vorgang | Wirtschaftlichkeit |
| Kundenzufriedenheit | Bewertung der erbrachten Serviceleistung | Nutzererlebnis |
Ich würde zusätzlich einen kleinen Beispielkasten mit einer Berechnungsformel integrieren:
\[ \text = \frac}}\times100 \]
Dabei sollte erklärt werden, dass SLAs nicht immer die reine Abschlusszeit bewerten. Je nach Vereinbarung können beispielsweise Reaktionszeit, Erfüllungsfrist und Servicezeiten unterschiedlich definiert sein.
| Feld | Vorschlag |
|---|---|
| Google-Title | Service Request Management: Prozess & Best Practices |
| Google-Description | Service Request Management erklärt: Definition, 6 Prozessschritte, ITIL, Kennzahlen und Best Practices von OEDIV SecuSys und n-komm mit BCS. |
| URL-Slug | /blog/service-request-management/(Vorschlag) |
| Keyword-Liste | Service Request Management, Service Request, Request Fulfillment, Service Request Prozess, ITSM, ITIL, Service Desk, Serviceanfragen, Ticketsystem |
| Zusammenfassung | Service Request Management unterstützt IT-Abteilungen und Dienstleister dabei, standardisierte Anfragen nachvollziehbar zu bearbeiten. Der Fachartikel erklärt die wichtigsten Begriffe, den Prozess in sechs Schritten und geeignete Kennzahlen. Praxisbeispiele von OEDIV SecuSys und n-komm zeigen den Einsatz von BCS. |
| Startseitenteaser | IT-Anfragen effizient bearbeiten: Erfahren Sie, wie Service Request Management funktioniert, worin sich Requests und Incidents unterscheiden und wie OEDIV SecuSys und n-komm ihre Ticketprozesse mit BCS organisieren. |
| Bildtitel | Service Request Management: IT-Anfragen strukturiert bearbeiten |
| Alt-Attribut | Mitarbeiter im IT-Service-Desk bearbeiten und koordinieren Serviceanfragen über ein zentrales Ticketsystem |
| Bildkeywords | Service Request Management, IT Service Request, ITSM, Ticketsystem, Helpdesk, Service Desk |
Ich würde sieben Fragen aufnehmen, die sich gut für eigenständige Antwortpassagen eignen.
Bei der Definition würde ich mich an der offiziellen ITIL-4-Practice von PeopleCert orientieren: Sie beschreibt den Umgang mit vordefinierten, nutzerinitiierten Serviceanfragen und die effektive, nutzerfreundliche Bereitstellung vereinbarter Services.
peoplecert.org
Damit sich keine unnötige Keyword-Kannibalisierung entwickelt, würde ich diese Trennung vorsehen:
| Inhalt auf projektron.de | Primärer Fokus | Funktion des neuen Artikels |
|---|---|---|
| Supportportal verbessern | Benutzerfreundlichkeit, Supportportal, Nutzererlebnis | Erklärt den gesamten Prozess hinter einer Serviceanfrage statt nur den Zugangskanal |
| Support und Wartung nach Projektabschluss | Serviceübergabe, Betreuung, Kapazitäten und Abrechnung | Vertieft die strukturierte Bearbeitung einzelner Serviceanfragen |
| Ticketing & Services | Produktfunktionen und Anwendungsfälle | Vermittelt Methodik und führt anschließend zur Software |
| Geplanter ITSM-Pillar-Artikel | Gesamtes IT-Service-Management | Service Request Management als eigenständige vertiefende Practice |
| Geplanter Cybersecurity-Projektmanagement-Artikel | Planung und Steuerung von Sicherheitsprojekten | Bearbeitung vereinbarter Serviceanfragen, unabhängig von der Projektart |
Die bestehenden Artikel über Supportportale und Support nach Projektabschluss bieten gute Möglichkeiten zur internen Verlinkung, ohne dass dieselben Inhalte erneut ausführlich erklärt werden müssen.
Projektron
+1
IT-Service-Management (ITSM)
Pillar-Artikel: Definition, Practices, ITIL, Einführung und Software
Service Request Management
Prozess, Request Fulfillment, Kennzahlen und Best Practices
Support & Wartung
Serviceübergabe, Kapazitäten und laufende Betreuung
Kommerzielle Funktionsseite mit Produktinformationen und Online-Demo
Thematische Passung zu BCS
5/5
Eignung der OEDIV-Referenz
4/5
Eignung der n-komm-Referenz
5/5
Fachliche Differenzierung
4/5
Interne Verlinkungsmöglichkeiten
5/5
Vermutetes Reichweitenpotenzial
3/5
Qualitative redaktionelle Einschätzung, keine gemessenen SEO-Kennzahlen.
Das Thema bietet die Gelegenheit, einen entscheidenden Unterschied zwischen reiner Ticketverwaltung und professionellem Servicemanagement herauszuarbeiten.
Ein Ticket dokumentiert eine Anfrage. Service Request Management organisiert den gesamten Weg von der Anforderung bis zur erbrachten Leistung.
BCS kann diesen Weg mit Ticketbearbeitung, Statuskommunikation, Serviceorganisation, Ressourceneinsatz und kaufmännischer Abwicklung verbinden. Genau diese Verbindung wird in den Beispielen von OEDIV SecuSys und n-komm sichtbar.
Mein bevorzugter Veröffentlichungstitel wäre:
Service Request Management: IT-Anfragen in 6 Schritten effizient bearbeiten
Er verbindet das Hauptkeyword mit einem konkreten Nutzenversprechen und einer klaren methodischen Struktur.
Priorität innerhalb der drei Artikelideen: Den ITSM-Pillar-Artikel würde ich langfristig als übergeordnetes Wissensangebot etablieren. Service Request Management eignet sich als unmittelbar anschließende Vertiefung, während Cybersecurity-Projektmanagement gezielt die IT-Sicherheitsbranche anspricht. So entsteht ein zusammenhängendes Content-Angebot mit drei unterschiedlichen Suchintentionen statt drei konkurrierenden Blogbeiträgen.
PROJEKTRON-BLOG · FACHARTIKEL · KEYWORDSTRATEGIE
Attraktive fachliche Content-Lücke
Cybersecurity · IT-Projektmanagement
Meine Einschätzung: Diese Artikelidee hat gegenüber „Service Request Management“ einen entscheidenden Vorteil: Sie spricht direkt Unternehmen an, die Sicherheitsprojekte für ihre Kunden durchführen und dafür eine Projektmanagement- und ERP-Lösung benötigen. OEDIV SecuSys ist dafür ein ausgesprochen passendes Praxisbeispiel.
Der Artikel sollte aber nicht primär erklären, wie ein Unternehmen seine IT absichert, sondern wie Cybersecurity-Dienstleister Sicherheitsprojekte wirtschaftlich, nachvollziehbar und mit begrenzten Ressourcen organisieren.
| Element | Empfehlung |
|---|---|
| Hauptkeyword | Cybersecurity-Projektmanagement |
| Wichtiges Nebenkeyword | IT-Sicherheitsprojekte |
| Weitere Keywords | Cybersecurity-Projekte, IT-Sicherheitsprojekt, Sicherheitsprojekte planen, IT-Sicherheitsprojekte managen, Projektmanagement IT-Sicherheit |
| Semantische Begriffe | Risikoanalyse, IAM, PAM, Security Assessment, Penetrationstest, Ressourcenplanung, Compliance, NIS2, ISO 27001, IT-Service-Management |
| Suchintention | Informational mit kommerziellem Anschluss |
| Zielgruppe | IT-Sicherheitsdienstleister, Cybersecurity-Beratungen, Security-Projektleiter, IT-Leiter, Managed-Security-Service-Provider |
| Empfohlener Umfang | 2.200–2.800 Wörter |
| Blogkategorie | Projektmanagement / Fachwissen |
Auf projektron.de existieren bereits ausführliche Inhalte zu Projektmanagement, Risikomanagement und Informationssicherheit. Die Informationssicherheitsseite behandelt überwiegend die Sicherheit des Produkts und des Unternehmens. Die Projektmanagement-Funktionsseite konzentriert sich auf allgemeine Planungs- und Steuerungsfunktionen.
Projektron
+1
Einen eigenständigen Fachartikel speziell zum Management von Cybersecurity-Projekten konnte ich bei der Recherche nicht identifizieren.
Das ist eine sinnvolle thematische Lücke. Ob „Cybersecurity-Projektmanagement“ selbst das reichweitenstärkste Hauptkeyword ist, bleibt allerdings offen. Insbesondere „IT-Sicherheitsprojekte“ könnte sprachlich eine bessere Suchabdeckung bieten. Dafür brauchen wir Suchvolumen und Keyword-Varianten aus XOVI oder SISTRIX.
Cybersecurity-Projekte bringen Herausforderungen mit, die über klassisches IT-Projektmanagement hinausgehen:
Die Bedeutung systematischer Risikoanalysen, klarer Verantwortlichkeiten und dokumentierter Sicherheitsmaßnahmen lässt sich auch anhand der ENISA-Leitlinien zur Umsetzung von NIS2 und vorhandener Projektleitfäden verdeutlichen.
ENISA
+1
Damit bietet der Artikel fachlichen Mehrwert, ohne zu einem weiteren allgemeinen Cybersecurity-Ratgeber zu werden.
| Abschnitt | Inhalt und SEO-Ziel |
|---|---|
| H1: Cybersecurity-Projektmanagement: IT-Sicherheitsprojekte erfolgreich planen und steuern | Exaktes Keyword und konkretes Nutzenversprechen |
| H2: Was ist Cybersecurity-Projektmanagement? | Definition, Abgrenzung zu allgemeinem IT-Projektmanagement und operativer IT-Sicherheit |
| H2: Welche Arten von Cybersecurity-Projekten gibt es? | IAM/PAM-Implementierungen, Assessments, Compliance-Projekte, Security-Architektur und weitere Beispiele |
| H2: Die 6 größten Herausforderungen bei IT-Sicherheitsprojekten | Risiken, Ressourcen, Anforderungen, Stakeholder, Dokumentation und Übergabe |
| H2: Cybersecurity-Projekte in 7 Schritten planen und steuern | Ein systematischer, praxisnaher Leitfaden |
| H2: Risikomanagement und Compliance im Sicherheitsprojekt | Projektrisiken, technische Sicherheitsrisiken, ISO 27001 und NIS2 differenzieren |
| H2: Mehrere Cybersecurity-Projekte parallel koordinieren | Multiprojektmanagement, Priorisierung, Ressourcen und Projektcontrolling |
| H2: Best Practice: OEDIV SecuSys steuert über 35 Projekte mit BCS | Nachweisbarer Praxiseinsatz und zwei Fischer-Zitate |
| H2: Wie unterstützt Projektmanagement-Software die Arbeit von Cybersecurity-Dienstleistern? | BCS-Funktionen anhand der zuvor beschriebenen Herausforderungen |
| H2: FAQ: Häufige Fragen zum Cybersecurity-Projektmanagement | Longtail-Suchanfragen und präzise Antworten für Suchmaschinen und KI-Systeme |
Dieser Abschnitt sollte den fachlichen Kern bilden:
Projektauftrag und Schutzbedarf klären
Umfang, Zielsysteme, Sicherheitsziele und Verantwortlichkeiten definieren.
Ausgangslage und Risiken analysieren
Bestehende Sicherheitsmaßnahmen, Schwachstellen und technische Abhängigkeiten erfassen.
Maßnahmen und Prioritäten festlegen
Arbeitspakete nach Kritikalität, Umsetzungsaufwand und Abhängigkeiten priorisieren.
Ressourcen, Termine und Budget planen
Security-Spezialisten zuordnen, Meilensteine festlegen und Kosten kalkulieren.
Sicherheitsmaßnahmen umsetzen und koordinieren
Aufgaben steuern, technische Änderungen begleiten und Beteiligte abstimmen.
Fortschritt und Wirksamkeit prüfen
Ergebnisse bewerten, Projektrisiken aktualisieren, Abnahmen und Nachweise dokumentieren.
In den sicheren Betrieb und Support übergeben
Verantwortlichkeiten, Restmaßnahmen, Dokumentation und nachgelagerte Serviceprozesse regeln.
Dieser Leitfaden wäre auch als eigenständige Infografik oder downloadbare Checkliste geeignet.
OEDIV SecuSys würde ich nicht nur in einem kurzen Absatz erwähnen, sondern als eigenständigen Best-Practice-Abschnitt mit drei bis vier Absätzen und zwei Kundenstimmen integrieren.
Der Vorteil: Der Anwenderbericht bietet konkrete Zahlen und beschreibt unterschiedliche Cybersecurity-Projekttypen. Dadurch wird aus einem theoretischen Fachartikel ein Beitrag mit nachvollziehbarem Praxisbezug.
Wie sich unterschiedliche Cybersecurity-Projekte auf einer gemeinsamen Plattform organisieren lassen, zeigt die OEDIV SecuSys GmbH. Der zur Oetker-Gruppe gehörende IT-Sicherheitsdienstleister ist unter anderem auf Identity Governance & Administration, Privileged Access Management und IAM-Beratung spezialisiert. Zum Leistungsspektrum gehören Implementierungen, Security Assessments, Consulting, Proofs of Concept sowie Support und Managed Services.
Seit 2025 setzt das Unternehmen auf BCS von Projektron als zentrale Projektmanagement- und ERP-Software. Mittlerweile werden mehr als 35 Projekte unterschiedlicher Art in BCS abgebildet. Das Unternehmen führt damit Informationen zu Projekten, Aufgaben, Zuständigkeiten und Bearbeitungsständen auf einer gemeinsamen Plattform zusammen.
Gerade bei parallel laufenden Sicherheitsprojekten erleichtert diese gemeinsame Informationsbasis die Koordination zwischen den beteiligten Teams. Projektverantwortliche erhalten einen besseren Überblick über laufende Aktivitäten, während sich der manuelle Abstimmungsaufwand reduziert.
„BCS funktioniert in der Praxis hervorragend: Wir gewinnen deutlich an Transparenz, reduzieren den Abstimmungsaufwand und haben alle Mitarbeitenden auf einer gemeinsamen Plattform an Bord.“
Robin Fischer, Business Consultant IAM, OEDIV SecuSys GmbH
Die positiven Erfahrungen in der Projektarbeit haben dazu geführt, dass OEDIV SecuSys BCS inzwischen auch in der internen IT-Administration und im Ticketmanagement einsetzt. Ticketarten lassen sich einfach erstellen, Statusänderungen werden automatisch kommuniziert. Perspektivisch möchte das Unternehmen seine Erfahrungen auch für Managed-Services-Kunden nutzbar machen.
„Wir wollten ein Werkzeug haben, das uns in unserer Projektarbeit spürbar entlastet und uns mehr Zeit für die eigentlichen Kernprozesse und den Austausch mit unseren Kunden bietet.“
Robin Fischer, Business Consultant IAM, OEDIV SecuSys GmbH
Das Beispiel verdeutlicht, wie eine integrierte Projektmanagement-Plattform die organisatorischen Anforderungen eines Cybersecurity-Dienstleisters unterstützen kann – von unterschiedlichen Kundenprojekten bis zur internen IT-Administration.
Weiterführend:Anwenderbericht OEDIV SecuSys – Mehr Transparenz für Cybersecurity-Projekte und IT-Services mit BCS
Die beiden Zitate sind wörtlich aus der Originalveröffentlichung von OEDIV SecuSys übernommen. Sie belegen die wahrgenommenen Verbesserungen bei Transparenz, Zusammenarbeit und Entlastung. Die darüber hinausgehenden Funktionen und Arbeitsschritte des allgemeinen Leitfadens sollten wir nicht als konkrete OEDIV-Erfahrungen ausgeben.
Die Verbindung zum Produkt würde ich erst nach dem Fachteil ausführlich herstellen. Die Leser sollen zunächst erfahren, wie sie ihre Projekte organisieren können, und anschließend, wie BCS dabei unterstützt.
| Herausforderung | Geeignete BCS-Funktionen | Interner Link |
|---|---|---|
| Sicherheitsprojekte strukturiert vorbereiten | Projektziele, Umfeld- und Risikoanalyse, Gegenmaßnahmen | Projektvorbereitung |
| Implementierungen und Assessments planen | Projektstrukturplan, Aufgaben, Meilensteine, Gantt-Diagramm | Projektplanung |
| Spezialisten in mehreren Projekten einsetzen | Kapazitäts- und Ressourcenplanung | Ressourcenmanagement |
| Projektkosten und Fortschritte überwachen | Aufwandserfassung, Soll-Ist-Vergleiche, Projektberichte | Projektcontrolling |
| Parallele Kundenprojekte koordinieren | Multiprojektübersichten, Priorisierung und projektübergreifende Ressourcen | Multiprojektmanagement |
| Sicherheitsprojekte in Supportprozesse überführen | Tickets, Services, Bearbeitungsstände und Zuständigkeiten | Ticketing & Services |
Die vorhandenen BCS-Funktionsseiten decken diese Planungs-, Steuerungs- und Controllingmöglichkeiten bereits ab.
Projektron
+1
Wichtig wäre, Projektrisiken nicht mit Cybersecurity-Risiken gleichzusetzen. BCS kann beispielsweise das Risiko einer Terminverschiebung oder des Ausfalls eines IAM-Spezialisten im Projektmanagement abbilden. Daraus folgt nicht automatisch, dass BCS technische Schwachstellenscanner, SIEM-Systeme oder spezialisierte GRC-Lösungen ersetzt.
| Feld | Vorschlag |
|---|---|
| Google-Title | Cybersecurity-Projektmanagement: 7 Schritte zum Erfolg |
| Google-Description | Cybersecurity-Projekte erfolgreich planen und steuern: 7 Schritte, Risiken, Ressourcen und Best Practices von OEDIV SecuSys mit BCS. |
| URL-Slug | /blog/cybersecurity-projektmanagement/(Vorschlag, kein bestehender Link) |
| Teaser | Cybersecurity-Projekte erfordern klare Verantwortlichkeiten, eine verlässliche Ressourcenplanung und transparente Prozesse. Erfahren Sie, wie sich IT-Sicherheitsprojekte in sieben Schritten erfolgreich steuern lassen – mit Praxiseinblicken von OEDIV SecuSys. |
| Bildtitel | Cybersecurity-Projektmanagement: Sicherheitsprojekte planen und steuern |
| Alt-Attribut | Projektleiter und IT-Sicherheitsexperten koordinieren Aufgaben, Risiken und Termine eines Cybersecurity-Projekts |
| Bildkeywords | Cybersecurity-Projektmanagement, IT-Sicherheitsprojekte, Security-Projektmanagement, Projektplanung, IT-Sicherheit |
Diese Fragen würde ich am Artikelende mit jeweils rund 60–100 Wörtern beantworten:
Die Antworten sollten möglichst konkrete Kriterien, Beispiele und Handlungsanweisungen bieten.
| Bestehender Inhalt | Thematischer Schwerpunkt | Abgrenzung des neuen Artikels |
|---|---|---|
| Informationssicherheit bei Projektron | Produkt- und Unternehmenssicherheit, Zertifizierungen | Organisation und Steuerung von Kundenprojekten in der IT-Sicherheitsbranche |
| ISO-27001-Blogartikel | Zertifizierung und Informationssicherheitsmanagement | Operatives Projektmanagement unabhängig von einer konkreten Zertifizierung |
| Support und Wartung nach Projektabschluss | Übergang vom Projekt in den laufenden Service | Gesamter Projektlebenszyklus eines Cybersecurity-Vorhabens |
| OEDIV-SecuSys-Anwenderbericht | Erfahrungen eines konkreten Kunden mit BCS | Allgemeiner, methodischer Fachleitfaden mit OEDIV als Beispiel |
Damit würde der Artikel die bestehenden Inhalte thematisch erweitern, statt sie lediglich umzuschreiben.
Projektron
+2
Qualitative Bewertung für den Projektron-Blog
Relevanz für IT-Sicherheitsunternehmen
Cybersecurity-PM
5/5
Service Request Management
3/5
Passung zum OEDIV-Anwenderbericht
Cybersecurity-PM
5/5
Service Request Management
4/5
Fachliche Differenzierung
Cybersecurity-PM
5/5
Service Request Management
4/5
Nähe zu BCS-Projektmanagement
Cybersecurity-PM
5/5
Service Request Management
3/5
Breite der potenziellen Zielgruppe
Cybersecurity-PM
3/5
Service Request Management
5/5
Redaktionelle Einschätzung auf einer Skala von 1 bis 5, keine Messung von Suchvolumen oder Ranking-Potenzial.
Für die gezielte Gewinnung von IT-Sicherheitsunternehmen als BCS-Interessenten würde ich Cybersecurity-Projektmanagement sogar vor Service Request Management setzen.
Der Artikel bietet drei Vorteile: Er baut eine fachliche Themenwelt auf, die auf projektron.de bislang kaum explizit abgedeckt ist, kann mehrere besonders relevante BCS-Funktionen verknüpfen und nutzt mit OEDIV SecuSys einen aktuellen Anwenderbericht aus genau dieser Branche.
Für maximale SEO-Reichweite würde ich allerdings vorab noch prüfen, ob „IT-Sicherheitsprojekte“ oder „Cybersecurity-Projekte“ nicht mehr Suchnachfrage auf sich vereinen als der zusammengesetzte Fachbegriff „Cybersecurity-Projektmanagement“. Der Arbeitstitel kann zunächst bestehen bleiben.
Mein bevorzugter endgültiger Titel wäre:
Cybersecurity-Projektmanagement: IT-Sicherheitsprojekte in 7 Schritten erfolgreich steuern
Er verspricht einen konkreten praktischen Nutzen, integriert beide zentralen Keywordvarianten und schafft einen nachvollziehbaren Übergang vom Fachleitfaden zum OEDIV-SecuSys-Best-Practice-Beispiel.
Ja – und bei dieser dritten Idee habe ich eine besonders interessante Referenz gefunden: die items GmbH & Co. KG aus Münster. Das Unternehmen betreibt ausdrücklich ein nach ITIL organisiertes IT-Servicemanagement und verbindet seine Serviceprozesse über eine Schnittstelle mit BCS.
Damit haben wir sogar drei sehr unterschiedliche Praxisperspektiven:
Die items-Referenz ist besonders wertvoll, weil sie zeigt, dass BCS auch in einer bestehenden ITSM-Systemlandschaft sinnvoll eingesetzt werden kann, ohne das spezialisierte Ticketsystem ersetzen zu müssen.
Projektron
+1
PROJEKTRON-BLOG · FACHARTIKEL · KEYWORDSTRATEGIE
Strategisch relevantes Thema
ITSM · ITIL · Servicemanagement
Meine Einschätzung: Das Thema ist breiter und voraussichtlich wettbewerbsintensiver als Cybersecurity-Projektmanagement, besitzt aber das Potenzial, eine zentrale Wissensseite für mehrere relevante Suchbegriffe aufzubauen.
Für Projektron ist besonders interessant, dass der neue Arbeitsbereich Services in BCS 26.2 das Themenfeld deutlich erweitert. BCS verbindet Projektmanagement, Ticketsystem, laufende Services, Ressourcenplanung, Zeiterfassung und Abrechnung. Das sollte auch die Kernbotschaft des Fachartikels sein.
| Element | Empfehlung |
|---|---|
| Hauptkeyword | IT-Service-Management |
| Zweites Hauptkeyword | ITSM |
| Nebenkeywords | IT-Service-Management Software, ITSM-Prozesse, ITSM-Tools, IT-Service-Management Definition, ITSM Best Practices |
| Fachbegriffe | ITIL, Incident Management, Problem Management, Change Enablement, Service Request Management, Service Level Management, Service Desk, SLA, Servicekatalog, Configuration Management |
| Zielgruppe | IT-Dienstleister, interne IT-Abteilungen, Service Manager, IT-Leiter, Managed-Service-Provider |
| Suchintention | Primär informational, sekundär kommerziell |
| Empfohlener Umfang | 3.000–4.000 Wörter |
| Blogkategorie | Fachartikel |
| SEO-Ziel | Thematische Autorität aufbauen und auf Ticketing & Services verlinken |
Auf projektron.de gibt es bereits ausführliche Beiträge zum Ticketsystem sowie zu Support und Wartung. Der Beitrag zum Supportportal von 2021 erwähnt ITSM ebenfalls. Was ich bei der Recherche nicht gefunden habe, ist eine übergreifende Erklärung, die ITSM-Definition, ITIL, zentrale Practices, Prozesse, Software und Wirtschaftlichkeit systematisch zusammenführt.
Projektron
+2
Der neue Artikel sollte daher als übergeordneter Leitfaden funktionieren, der bestehende Beiträge verlinkt und nicht deren Inhalte erneut ausführlich behandelt.
Eine typische ITSM-Einführung erläutert, wie Unternehmen ihre IT-Services bereitstellen und unterstützen. Für Projektron würde ich eine zusätzliche Perspektive wählen:
Wie verbinden IT-Dienstleister ein professionelles IT-Service-Management mit Projektgeschäft, Ressourcenplanung und kaufmännischer Abwicklung?
Das ist ein wichtiger Unterschied.
Ein ITSM-System bearbeitet beispielsweise Störungen, Anfragen und Changes. Für einen Dienstleister entstehen dabei weitere Fragen: Wer hat an welchem Service gearbeitet? Welche Stunden sind abrechenbar? Welche Kapazitäten müssen für den laufenden Betrieb reserviert werden? Welche Aufgaben werden zu eigenständigen Projekten?
Genau an dieser Verbindung kann BCS seine Stärken ausspielen.
| Abschnitt | Inhalt und SEO-Ziel |
|---|---|
| H1: IT-Service-Management (ITSM): Prozesse, Methoden und Software im Überblick | Definition und unmittelbarer Nutzen |
| H2: Was ist IT-Service-Management? | ITSM verständlich erklären, Ziele, Beispiele und Abgrenzung zum allgemeinen IT-Management |
| H2: ITSM und ITIL – was ist der Unterschied? | ITSM als Managementansatz, ITIL als Best-Practice-Framework |
| H2: Welche ITSM-Prozesse und Practices gibt es? | Incident, Service Request, Problem, Change, Service Level, Knowledge, Configuration und weitere |
| H2: Wie funktioniert IT-Service-Management in der Praxis? | Typischer Ablauf vom Servicebedarf über Bearbeitung bis zur Verbesserung |
| H2: ITSM in 7 Schritten einführen | Ein konkreter Einführungsleitfaden |
| H2: Welche Kennzahlen messen die Qualität von IT-Services? | SLA-Erfüllung, Reaktionszeiten, Lösungszeiten, Ticketaufkommen, Kundenzufriedenheit, Kosten |
| H2: ITSM-Software: Welche Funktionen sind entscheidend? | Anforderungen an Service Desk, Workflows, Portal, Automatisierung und Reporting |
| H2: ITSM für IT-Dienstleister und Managed-Service-Provider | Verbindung von Services, Projekten, Verträgen, Kapazitäten und Faktura |
| H2: Best Practices aus der Praxis: OEDIV SecuSys und items | Zwei reale Einsatzmodelle für BCS |
| H2: IT-Service-Management mit BCS | Konkreter Produktbezug und interne Links |
| H2: FAQ zum IT-Service-Management | Longtail-Fragen und präzise Antworten |
Hier würde ich eine Tabelle vorsehen, die unterschiedliche Serviceprozesse und Practices klar trennt.
| Practice | Zweck | Beispiel |
|---|---|---|
| Incident Management | Gestörte Services möglichst schnell wiederherstellen | Ausfall eines Kundenportals |
| Service Request Management | Standardisierte Serviceanfragen bearbeiten | Berechtigung für einen neuen Mitarbeiter |
| Problem Management | Ursachen wiederkehrender Störungen untersuchen | Häufige Verbindungsabbrüche |
| Change Enablement | Änderungen bewerten und kontrolliert ermöglichen | Änderung einer Firewall-Konfiguration |
| Service Level Management | Vereinbarte Servicequalität steuern | Reaktionszeiten gemäß SLA überwachen |
| Knowledge Management | Wissen systematisch verfügbar machen | Dokumentierte Lösungen wiederverwenden |
| Service Configuration Management | Informationen über relevante Konfigurationselemente pflegen | Abhängigkeiten zwischen Servern und Anwendungen nachvollziehen |
| IT Asset Management | IT-Assets über ihren Lebenszyklus verwalten | Geräte- und Lizenzbestand verwalten |
Wichtig ist eine fachliche Differenzierung: Nicht jede dieser ITIL-Practices lässt sich vollständig mit BCS abbilden. Die Tabelle erklärt zunächst ITSM unabhängig vom Produkt. Erst später zeigen wir, welche Bereiche BCS unterstützt.
IT-Services und Anforderungen erfassen
Leistungen, Kunden, interne Nutzer, bestehende Systeme und Verantwortlichkeiten identifizieren.
Serviceportfolio und Leistungsvereinbarungen definieren
Services beschreiben, Zuständigkeiten klären und Service Level Agreements festlegen.
Wichtige ITSM-Practices priorisieren
Mit den Prozessen beginnen, die den größten Nutzen erwarten lassen, beispielsweise Incident und Service Request Management.
Workflows, Rollen und Eskalationen gestalten
Bearbeitungsschritte, Freigaben, Prioritäten und Kommunikationswege definieren.
Passende ITSM-Software und Schnittstellen einrichten
Ticketbearbeitung, Kundenportal, Serviceverwaltung, Zeiterfassung und gegebenenfalls bestehende ITSM-Systeme verbinden.
Mitarbeiter einbinden und Services schrittweise produktiv setzen
Rollenbezogene Schulungen, Pilotprozesse und klare Dokumentation einsetzen.
Servicequalität und Wirtschaftlichkeit kontinuierlich verbessern
Kennzahlen analysieren, Engpässe erkennen und operative sowie kaufmännische Abläufe weiterentwickeln.
Gerade Schritt 5 bietet die ideale Überleitung zu den beiden Best Practices.
items GmbH & Co. KG
Beste ITIL-Referenz
IT-Dienstleister aus Münster mit einem nach ITIL organisierten IT-Servicemanagement. Ein spezialisiertes externes Ticketsystem wird mit BCS verbunden, um Leistungen zu erfassen und abzurechnen.
OEDIV SecuSys GmbH
Cybersecurity-Dienstleister mit mehr als 35 Projekten in BCS sowie internem Ticketmanagement. Beispiel für das Zusammenführen von IT-Administration und Projektarbeit.
Anwenderbericht OEDIV SecuSys lesen
n-komm GmbH
Praktisches Beispiel für internen und externen IT-Support, Kundenzugang, Statusverfolgung und gesellschaftsübergreifende Ticketbearbeitung.
OEDIV SecuSys – Transparenz und Zusammenarbeit
„BCS funktioniert in der Praxis hervorragend: Wir gewinnen deutlich an Transparenz, reduzieren den Abstimmungsaufwand und haben alle Mitarbeitenden auf einer gemeinsamen Plattform an Bord.“
Robin Fischer, Business Consultant IAM
items – ITIL-basierte Serviceprozesse und BCS
Der Anwenderbericht beschreibt ausdrücklich:
„Da wir für unsere Supportleistungen außerhalb von Projekten ein strikt nach ITIL organisiertes IT-Servicemanagement betreiben, nutzen wir seit vielen Jahren ein externes Ticket-System“
Diese Passage ist der Anfang eines längeren Originalsatzes. Der Bericht erläutert anschließend, wie die dort beauftragten Leistungen in BCS erfasst und abgerechnet werden.
Projektron
n-komm – Ticketbearbeitung mit Kundenbeteiligung
„Die Kommentarfunktion der Tickets hilft uns bei der Kommunikation sowie der Dokumentation der erfolgten Tätigkeiten.“
Oliver Regelmann, Prokurist und Teamleiter Infrastruktur & Collaboration.
Projektron
Ich würde im Hauptartikel OEDIV SecuSys und items als die zwei zentralen Beispiele einsetzen. Beide bilden unterschiedliche, gleichermaßen relevante ITSM-Szenarien ab.
Wie Unternehmen ihr IT-Service-Management organisieren, hängt von ihren Leistungen, bestehenden Systemen und betrieblichen Anforderungen ab. Die Beispiele OEDIV SecuSys und items zeigen zwei unterschiedliche Ansätze: eine integrierte Plattform für Projektarbeit und IT-Administration sowie die Verbindung eines spezialisierten ITSM-Systems mit Projektmanagement und kaufmännischen Prozessen.
Die OEDIV SecuSys GmbH aus Rostock ist auf Cybersecurity-Dienstleistungen spezialisiert. Das Unternehmen nutzt BCS seit 2025 für die Organisation seiner Projektarbeit und hat inzwischen mehr als 35 Projekte in der Software abgebildet. Dazu gehören Implementierungen, Assessments, Consulting, Support und Managed Services.
Aufbauend auf den positiven Erfahrungen im Projektmanagement hat OEDIV SecuSys den Einsatz von BCS auf die interne IT-Administration und das Ticketmanagement ausgeweitet. Interne Anfragen werden strukturiert bearbeitet, Ticketarten können einfach erstellt werden und Statusänderungen lösen Benachrichtigungen aus. Dadurch erhalten die Beteiligten einen besseren Überblick über laufende Vorgänge.
„BCS funktioniert in der Praxis hervorragend: Wir gewinnen deutlich an Transparenz, reduzieren den Abstimmungsaufwand und haben alle Mitarbeitenden auf einer gemeinsamen Plattform an Bord.“
Robin Fischer, Business Consultant IAM, OEDIV SecuSys GmbH
Perspektivisch möchte OEDIV SecuSys die aufgebaute BCS-Kompetenz auch für seine Managed-Services-Kunden nutzen. Das Beispiel zeigt, wie sich Projektmanagement und interne Serviceprozesse auf einer gemeinsamen Informationsbasis organisieren lassen.
Die items GmbH & Co. KG aus Münster ist als IT-Dienstleister insbesondere für Unternehmen der Versorgungs- und Energiewirtschaft tätig. Neben klassischen IT-Projekten erbringt items laufende Support- und Serviceleistungen, für die klar definierte Prozesse und vertraglich vereinbarte Service Levels erforderlich sind.
Anders als OEDIV SecuSys setzt items für das operative IT-Service-Management auf ein externes, nach ITIL organisiertes Ticketsystem. Dieses bildet die individuellen Service-Level-Vereinbarungen und zugehörigen Bearbeitungsprozesse ab. Über eine von Projektron realisierte Schnittstelle werden die notwendigen Informationen regelmäßig nach BCS übertragen und stehen dort für die Aufwandserfassung zur Verfügung.
Eine speziell angepasste Buchungsmaske erleichtert den Mitarbeitern die Zuordnung ihrer Arbeitszeiten zu den jeweiligen Serviceaufträgen. Die Leistungen aus dem externen Ticketsystem werden anschließend mit BCS abgerechnet.
Damit zeigt items ein weiteres mögliches Betriebsmodell: Spezialisierte ITSM-Funktionen verbleiben im etablierten Ticketsystem, während BCS die Projektplanung, Ressourcenverwaltung, Leistungserfassung und kaufmännische Abwicklung unterstützt.
Zwei Unternehmen, zwei Ansätze: OEDIV SecuSys nutzt BCS als gemeinsame Plattform für Projektarbeit und interne IT-Anfragen. items integriert ein eigenständiges ITIL-basiertes Servicemanagement in seine bestehenden Projekt- und ERP-Prozesse. In beiden Fällen hilft BCS dabei, operative Arbeit mit einer nachvollziehbaren Daten- und Prozessgrundlage zu verbinden.
Weiterführende Anwenderberichte:
Für die anschließende Produktüberleitung würde ich diese Funktionen konkret nennen:
| ITSM-Anforderung | Unterstützung durch BCS |
|---|---|
| Service Desk und Ticketbearbeitung | Ticketsystem für interne und externe Anfragen, Status, Prioritäten, Bearbeitungshistorie |
| Service Request Management | Ticketarten, Zuständigkeiten, Workflows und Benachrichtigungen |
| Service Level Management | Service- und Reaktionszeiten, Eskalationsstufen und Ticketkennzahlen |
| Servicebereitstellung und laufender Betrieb | Arbeitsbereich Services für wiederkehrende Leistungen und Serviceaufgaben |
| Kapazitätsmanagement | Ressourcenplanung, Grundlasten, Kontingente und Auslastungsprognosen |
| Knowledge Management | Dokumentation am Ticket, Suche, verknüpfte Anfragen und KI-Zusammenfassungen |
| Service Financial Management | Zeiterfassung, Supportbudgets, Leistungsnachweise und Rechnungsstellung |
| Integration bestehender Systeme | Schnittstellen zur Verbindung von Serviceprozessen mit kaufmännischen Abläufen |
Die aktuellen Funktionen für Ticketing, laufende Services, Supportbudgets und Auswertungen sind auf der BCS-Funktionsseite beschrieben.
Projektron
| Feld | Vorschlag |
|---|---|
| Google-Title | IT-Service-Management (ITSM): Prozesse & Software |
| Google-Description | Was ist IT-Service-Management? ITSM-Prozesse, ITIL, Tools und 7 Schritte zur Einführung – mit Praxisbeispielen von OEDIV SecuSys und items. |
| URL-Slug | /blog/it-service-management/(Vorschlag) |
| Zusammenfassung | IT-Service-Management strukturiert die Bereitstellung, Betreuung und kontinuierliche Verbesserung von IT-Services. Der Fachartikel erklärt die wichtigsten ITSM-Practices, zeigt sieben Schritte zur Einführung und beleuchtet anhand von OEDIV SecuSys und items unterschiedliche Betriebsmodelle mit BCS. |
| Startseitenteaser | ITSM einfach erklärt: Welche Prozesse sind wichtig, wie unterscheiden sich ITIL und ITSM, und welche Software unterstützt den laufenden IT-Betrieb? Mit Best Practices von OEDIV SecuSys und items. |
Redaktionelle Einschätzung
| Thema | Reichweiten- potenzial | BCS- Passung | Wettbewerb |
| Service Request Management | |||
| Cybersecurity-Projektmanagement | |||
| IT-Service-Management |
Skala 1–5: höher bedeutet mehr Potenzial, bessere Passung beziehungsweise stärkeren vermuteten Wettbewerb. Keine gemessenen Keyworddaten.
Ich würde IT-Service-Management als übergeordneten Pillar-Artikel aufbauen und die anderen beiden Themen als eigenständige Vertiefungen behandeln.
IT-Service-Management (ITSM)
Pillar-Artikel: Definition, ITIL, Practices, Tools und Einführung
Service Request Management
Vertiefung zu Anfragen, Workflows und Request Fulfillment
Cybersecurity-Projektmanagement
Branchenspezifische Vertiefung zu Sicherheitsprojekten
Produktseite als kommerzieller Anschluss
Der ITSM-Pillar kann zusätzlich auf den bereits vorhandenen Fachartikel zu Support und Wartung, den Ticketsystem-Beitrag sowie die Anwenderberichte verweisen. Dadurch entsteht eine nachvollziehbare interne Verlinkungsstruktur.
Besonders wertvoll finde ich items als zweite Hauptreferenz: Während OEDIV SecuSys die Integration von Projekt- und Ticketmanagement auf einer Plattform zeigt, dokumentiert items die Anbindung eines externen ITIL-basierten Service-Management-Systems an BCS. Das verhindert, dass der Artikel wie reine Produktwerbung wirkt, und vermittelt ein differenziertes Bild realer ITSM-Architekturen.
Für eine noch stärkere Fokussierung auf das BCS-Ticketsystem könnten wir n-komm als drittes, kürzeres Praxisbeispiel aufnehmen. Dessen Anwenderbericht vom Juli 2026 ist aktuell und liefert konkrete Erfahrungen zu Kundenzugängen, Berechtigungen und der Zusammenarbeit mehrerer IT-Dienstleistungsunternehmen.
Projektron
Mein bevorzugter Titel bleibt: „IT-Service-Management (ITSM): Prozesse, Methoden und Software im Überblick“. Er ist breit genug für einen langlebigen SEO-Leitfaden, ohne die gesamte Suchintention auf den Softwarevergleich zu reduzieren.
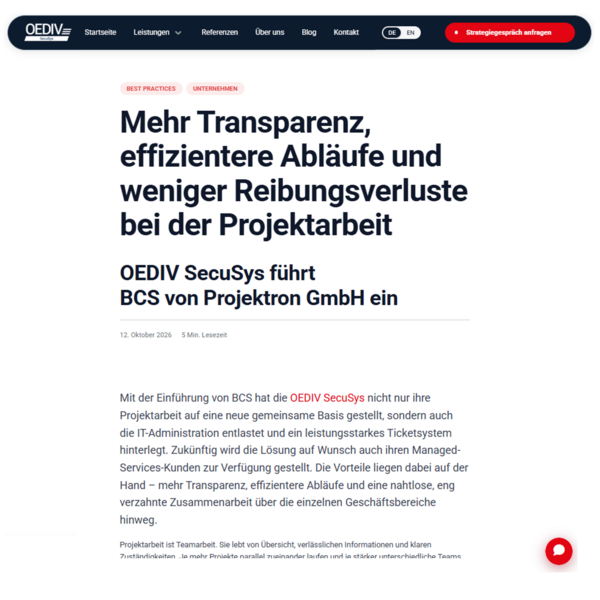
Screenshot des am 12. Oktober 2026 veröffentlichten Artikels „OEDIV SecuSys führt BCS von Projektron GmbH ein“ auf secusys.de. Der Bericht beschreibt den Einsatz von BCS für Projektarbeit, IT-Administration und Ticketmanagement. Quelle: https://secusys.de/blog/projektron-bcs-einfuehrung/ – Abrufdatum: 16.10.2026.